币安63亿美元被盗案深度复盘:从金与正“喊冤”看加密资产安全真相
全球最大加密货币交易所币安遭遇黑客攻击,约63亿美元资产在20分钟内被转移。尽管FBI指认朝鲜背景黑客组织,但朝方强烈否认并指责美方政治抹黑。本文基于公开事实,剖析热钱包风险、平台赔付机制及二次诈骗陷阱,警示用户中心化托管并非绝对安全,需警...
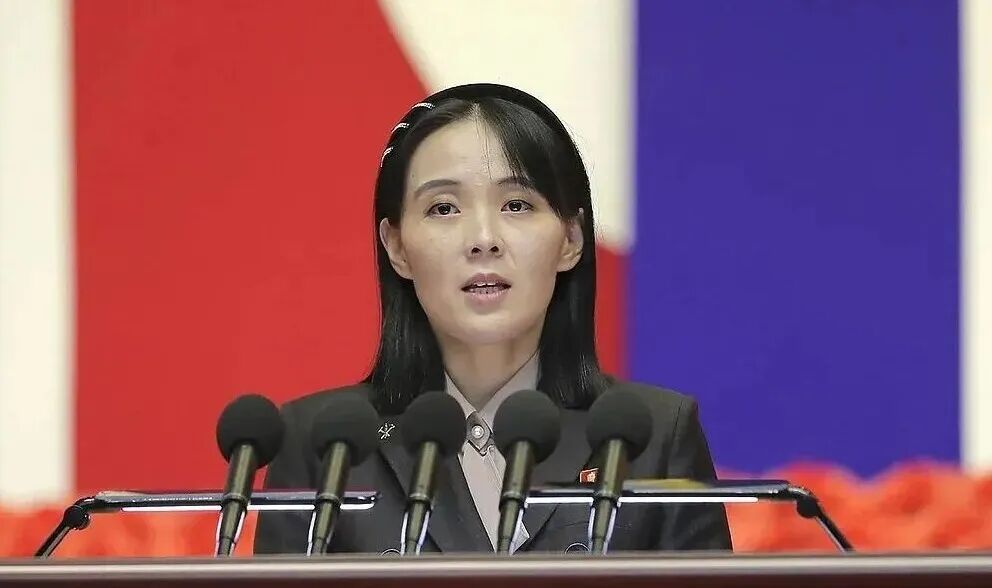
近期,全球加密货币市场经历了一场前所未有的震动。作为行业龙头的币安交易所,其热钱包遭遇大规模未经授权的提款操作,初步估计损失金额高达63亿美元。这一事件不仅刷新了有记录以来加密货币盗窃案的规模上限,更引发了关于网络安全、地缘政治以及资产托管信任危机的广泛讨论。面对如此巨额的资产蒸发,各方反应迅速且激烈,从技术层面的链上追踪到政治层面的相互指责,事态发展错综复杂。 据区块链情报机构TRM Labs披露,攻击者在极短的时间内,大约20分钟里,从涉及10条不同区块链网络的币安钱包中转走了价值约63.6亿美元的数字化资产。这次攻击的核心漏洞在于“热钱包”。热钱包为了保持流动性,必须连接互联网,这使其天然比断网保存的冷钱包面临更高的安全风险。调查显示,攻击者可能通过控制某位开发运维人员的设备,绕过了内部的审批逻辑,如同偷到了钥匙并穿上保安制服一般,在转移资产的同时清理痕迹,手段极其隐蔽且专业。 事件发生后,币安迅速启动了应急响应机制,试图挽回损失并稳定市场信心。平联合多家区块链合作伙伴,在链上冻结了约30亿美元的涉案资产。其中,Circle冻结了超过8亿美元的USDC,Tether冻结了超过15亿美元的USDT,瑞波方面也协助拦截了约2亿美元的相关资金。此外,币安动用了“用户安全资产基金(SAFU)”及公司自有资金进行补仓。截至10月31日的公告显示,平台已补回约90%的被盗资产,剩余部分主要为流动性较差的代币。这意味着,用户的账面损失主要由平台承担,避免了直接的资金归零。 然而,平台的快速赔付并未能完全消除市场的恐慌情绪。消息传出后的几个小时内,比特币盘中跌幅接近3.7%,一度跌破79000美元关口;以太坊下跌近4%,BNB更是大跌7%,整体加密市值出现明显回撤。这种市场震荡反映出投资者深层的担忧:即便是行业内规模最大、看似最安全的平台,其基础设施也并非铁桶一块。这种对中心化托管安全性的信任危机,远比单纯的资产损失更具破坏力。 随着调查的深入,事件的政治色彩逐渐浓厚。10月31日,美国联邦调查局(FBI)公开表态,指出这起事件背后有受朝鲜方面支持的黑客组织参与。链上分析机构TRM Labs和Chainalysis的分析结果也倾向于同一方向,认为攻击手法与长期活跃的朝鲜关联黑客组织高度相似。然而,这一指控很快遭到了朝方的强烈反驳。11月2日,朝鲜劳动党中央委员会副部长金与正发表声明,称这是“荒唐无稽的谣言”,并指责美国习惯性地将网络犯罪帽子扣在朝鲜头上,认为这是一种政治挑衅和抹黑行为。 金与正在回应中还提出了一个耐人寻味的观点,她指出美国宣布将没收的被窃加密资产作为国家战略储备,暗示被追回的资金最终流向值得怀疑。虽然中方外交部发言人在例行记者会上表示“不了解情况”,但这一系列外交辞令背后的博弈,揭示了加密资产安全问题已不再单纯是技术或法律案件,而是演变成了地缘政治叙事战的一部分。值得注意的是,此前Bybit交易所也曾遭遇类似攻击,损失超15亿美元,同样被指向朝鲜关联组织,这种重复的叙事模式让真相更加扑朔迷离。 对于普通投资者而言,在这场巨头博弈和政治罗生门之外,更应关注自身资产的安全防护。首先必须明确,中心化交易所不等于银行。用户在平台上的资产本质上是平台对用户的负债,一旦平台发生安全事件,提现暂停、链上拥堵和价格滑点等风险将直接冲击用户利益。因此,对于长期持有的资产,使用冷钱包并离线保管助记词,仍是目前最基础且有效的安全手段。其次,稳定币并非绝对安全,此次USDC和USDT的大规模冻结证明,只要存在发行方和合规接口,中心化开关就始终存在。 最后,务必警惕事件衍生的二次诈骗风险。每次重大安全事件后,网络上都会涌现大量仿冒客服、假空投和假退款页面。骗子往往利用用户的焦虑心理,通过私信索要助记词、验证码或要求缴纳“解冻费”。真正的平台只会通过站内官方公告发布信息,绝不会私下联系用户索取敏感信息。面对此类情况,用户应直接视为诈骗处理。这次币安事件虽以平台大部分赔付告终,但它暴露出的运维人因风险、多链追偿难度以及地缘政治干扰,都提醒着我们:在加密世界中,唯有掌握私钥,才能真正掌握资产的安全主动权。